Persoalannya tidak berhenti pada kemampuan sistem mengenali pengguna, tetapi juga bagaimana memastikan proses autentifikasi dan pembuktian transaksi dapat dipercaya oleh para pihak.
Pakar hukum teknologi informasi, Edmon Makarim menilai, mekanisme keamanan dan pembuktian tidak cukup jika hanya mengandalkan sistem internal penyedia layanan.
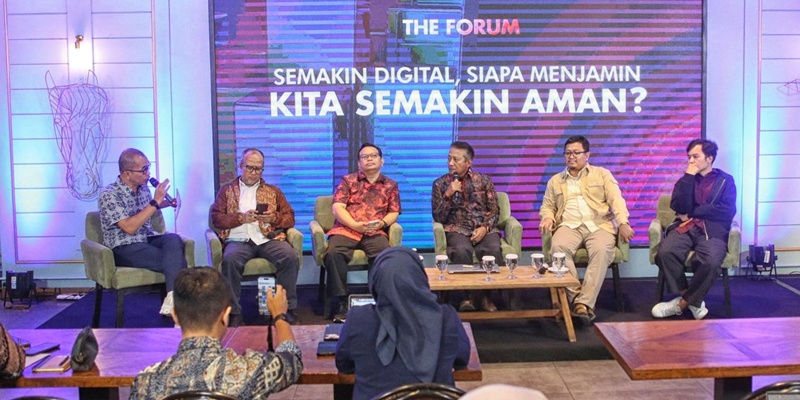
Mantan Dekan Fakultas Hukum Universitas Indonesia itu menyampaikan pandangan tersebut dalam diskusi The Forum bertema “Semakin Digital, Siapa Menjamin Kita Semakin Aman?” yang digelar di Jakarta, beberapa waktu lalu.
“Keamanan sistem elektronik tidak memiliki kekuatan pembuktian hukum jika hanya bersandar pada klaim sepihak pengelola. Diperlukan pihak ketiga independen, melalui Penyelenggara Sertifikasi Elektronik (PSrE) terverifikasi,” tegas Edmon dalam keterangan yang diterima redaksi di Jakarta, Sabtu, 19 September 2026.
Menurutnya, transaksi digital mempertemukan pihak-pihak yang tidak selalu saling mengenal. Identitas tidak lagi dapat dikonfirmasi hanya dengan melihat orang yang datang dan menandatangani dokumen. Sistem harus memiliki cara untuk memastikan bahwa orang yang berada di balik akun atau perangkat memang merupakan pihak yang berhak melakukan transaksi.
“Berdasarkan Pasal 15 UU ITE, Keamanan sistem elektronik tidak memiliki kekuatan pembuktian hukum jika hanya bersandar pada klaim sepihak pengelola (self-claiming). Diperlukan pihak ketiga independen berlandaskan kriptografi asimetris melalui Penyelenggara Sertifikasi Elektronik (PSrE) terverifikasi,” jelas Edmon.
Proses Verifikasi dan Autentifikasi
Sementara itu, menyoroti perlunya penyelenggara jasa keuangan mengutamakan verifikasi dan autentifikasi dalam transaksi digital, merupakan sebuah keniscayaan. Pakar teknologi informasi, Yudho Giri Sucahyo mengatakan kepercayaan di ruang digital harus dapat dibuktikan secara teknis melalui proses verifikasi dan autentifikasi bertingkat.
“Kepercayaan dalam dunia siber wajib dibuktikan secara teknis melalui verifikasi dan autentikasi bertingkat, mulai dari kata sandi, captcha, pemindai biometrik, hingga pemanfaatan Tanda Tangan Elektronik (TTE) Tersertifikasi,” kata Yudho.
Namun, saat ini ia menilai autentifikasi menjadi persoalan yang pelik dalam transaksi digital. Dia mencontohkan ketika identitas digital berpindah dari satu perangkat ke perangkat lain. seorang pengguna mengganti telepon seluler dan sistem harus kembali memastikan bahwa pengguna pada perangkat baru adalah orang yang sama.
Masalah seperti ini menurutnya menjadi penting karena kegagalan mengenali pemilik identitas dapat berujung pada pengambilalihan akun maupun transaksi yang tidak pernah dilakukan oleh pemiliknya.
Persoalan tersebut bukan sekadar kemungkinan teknis. Advokat sekaligus korban kebocoran data Zico L. Djagardo memaparkan pengalaman penyalahgunaan data yang berujung pada transaksi finansial yang tidak pernah dilakukan korban. Kasus tersebut kemudian berdampak pada status kolektibilitas korban dalam sistem informasi keuangan.
"Pihak platform pinjol mengakui sistem verifikasi internal mereka tidak memadai dan sengaja tidak menggunakan jasa verifikator pihak ketiga (PSrE/TTE Tersertifikasi) semata-mata demi memangkas biaya operasional,” terang Zico.
Kasus tersebut memperlihatkan persoalan yang lebih besar. Ketika seseorang membantah telah melakukan transaksi, sementara sistem penyedia layanan mencatat transaksi tersebut sebagai sah, kedua pihak memiliki kepentingan untuk mempertahankan versinya masing-masing. Pada titik itu, persoalannya bukan lagi sekadar apakah sebuah sistem memiliki catatan transaksi.
Zico juga menyoroti pentingnya penggunaan verifikasi eksternal dalam perlindungan konsumen. Dalam forum diskusi itu ia mendorong pengaturan Tanda Tangan Elektronik (TTE) yang lebih detail sekaligus penggunaan verifikator eksternal dalam transaksi digital.
Padahal menurutnya, Mahkamah Konstitusi sudah menegaskan keharusan dibentuknya aturan pelaksana teknis yang memberikan perlindungan berlapis (multiple protection) bagi pemilik data, terutama kewajiban implementasi Tanda Tangan Elektronik Tersertifikasi bagi pengendali data pribadi.
Kebutuhan terhadap verifikasi eksternal menjadi relevan karena saat ini, penyedia layanan dan konsumen berada pada posisi yang berbeda. Penyedia mengoperasikan sistem sekaligus memiliki catatan transaksi, sementara konsumen berada di luar sistem tersebut. Jika terjadi sengketa, posisi keduanya tidak sepenuhnya sama dalam mengakses dan menguasai bukti.
Karena itu, pihak ketiga terpercaya dapat ditempatkan sebagai mekanisme untuk memberikan verifikasi yang tidak hanya berasal dari salah satu pihak. Fungsinya bukan mengambil alih tanggung jawab penyedia layanan atau secara otomatis memenangkan klaim konsumen, tetapi memberikan dasar pembuktian yang dapat diverifikasi.
Dalam konteks inilah pihak ketiga dapat dianalogikan sebagai “wasit” dalam transaksi digital. Bukan pihak yang menentukan siapa yang benar sejak awal, melainkan pihak yang membantu memastikan bahwa proses autentifikasi dan pembuktian memiliki standar serta rujukan yang dapat dipertanggungjawabkan.
Dengan begitu, kepentingan konsumen dan industri tidak harus ditempatkan berhadap-hadapan. Konsumen membutuhkan kepastian bahwa transaksi benar-benar dilakukan atas identitasnya. Industri membutuhkan kepastian bahwa transaksi yang diprosesnya memiliki dasar autentifikasi dan pembuktian yang kuat.
Pemerintah sendiri tengah membahas pengaturan mengenai transaksi berisiko tinggi dan identitas digital. Perwakilan Direktorat Strategi dan Kebijakan Pengawasan Ruang Digital Kementerian Komunikasi dan Digital Aulia mengatakan revisi PP Nomor 71 Tahun 2019 sedang diproses bersama para pemangku kepentingan. Pembahasan tersebut mencakup transaksi berisiko tinggi dan identitas digital nasional.
Seiring semakin luasnya transaksi digital, persoalan autentifikasi dan pembuktian karena itu tidak lagi hanya menjadi urusan teknis penyedia platform. Keduanya menjadi bagian dari kepastian transaksi bagi seluruh pihak yang terlibat.



 Semakin banyak transaksi masyarakat berlangsung secara digital, semakin besar kebutuhan untuk memastikan identitas orang di balik setiap transaksi.




BERITA TERKAIT: